АУДИТ БЕЗОПАСНОСТИ САЙТА
Аудит безопасности сайта по 152-ФЗ «О персональных данных» — это проверка того, как интернет-ресурс собирает, обрабатывает, хранит и передает личные данные посетителей и клиентов, а также оценка соответствия этих процессов закону. Это не формальная процедура «для галочки», а практический инструмент, который показывает руководству реальное положение дел и дает конкретные шаги для исправления ситуации.
ЗАЧЕМ НУЖЕН АУДИТ?
С 30 мая 2025 года действуют поправки законодательства, которые многократно увеличили ответственность за обработку ПДн. В 2026 году нормы перешли в фазу активного правоприменения: массовые проверки, штрафы и прецедентные дела стали реальностью.
КОМУ НУЖЕН АУДИТ?
Под действие ФЗ подпадают все компании, ИП и физические лица, а также бюджетные структуры, которые получают, хранят и используют сведения о гражданах. Например, соблюдать установленные нормативы касательно СЗПДн необходимо туристическим фирмам, банкам и кредитным организациям, интернет магазинам, производственным корпорациям, стартапам и т.д. Нанимая на работу персонал, собирая данные для электронной или смс рассылки или просто размещая на своем сайте виртуальную форму заказа, вам необходимо позаботиться о внедрении эффективных средств защиты.
ЧТО ПРОВЕРЯЮТ ПРИ АУДИТЕ?
-
Юридическую часть (документы на сайте):
- Наличие и актуальность Политики конфиденциальности (обработки персональных данных).
- Наличие форм согласия на обработку персональных данных (чекбоксы с активным согласием и ссылкой на политику рядом с каждой формой: заказ, обратный звонок, подписка, регистрация).
- Корректность согласия на получение рекламных рассылок (отдельный чекбокс).
- Наличие Cookie-баннера с уведомлением об использовании файлов cookie и ссылкой на правила.
-
Процессы сбора и передачи данных
- Сторонние сервисы и подрядчики (CRM-системы, сервисы аналитики вроде Яндекс.Метрики и Google Analytics, коллтрекинг, виджеты чатов, хостинг-провайдеры) — проверяется наличие поручений на обработку данных и местонахождение серверов.
- Перечень собираемых данных (ФИО, телефон, e-mail, IP-адрес, cookie, история заказов).
-
Техническую защиту:
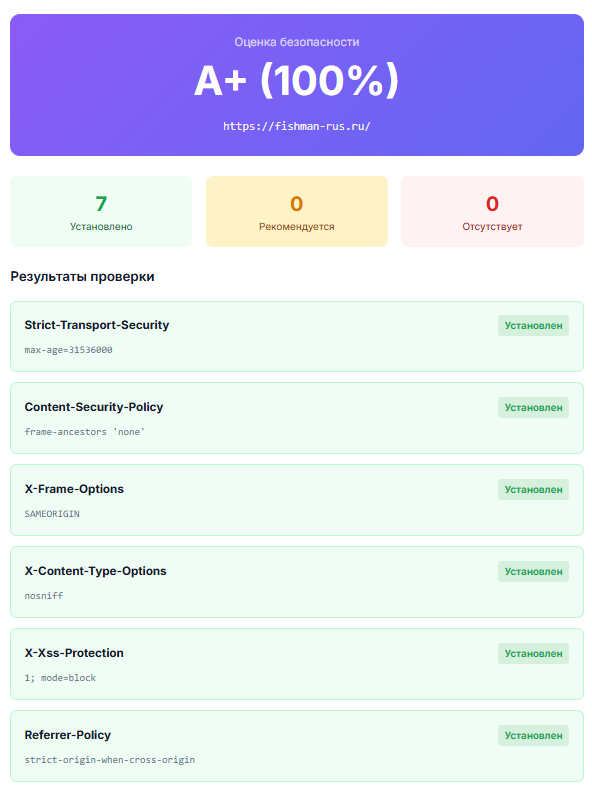
- Использование защищенного протокола HTTPS (SSL-сертификат).
- Безопасность хранения баз данных и резервных копий.
- Ограничение доступа сотрудников к административной панели сайта по ролям.
ОСНОВНЫЕ ЭТАПЫ АУДИТА
-
ИНВЕНТАРИЗАЦИЯ
фиксация всех точек сбора данных на сайте (формы, корзины, личный кабинет, подписки)
-
АНАЛИЗ СКРИПТОВ
проверка кода сайта на предмет скрытых или автоматических отправок данных третьим лицам.
-
ЭКСПЕРТИЗА
сопоставление информации на страницах сайта с реальными бизнес-процессами компании.
-
ФОРМИРОВАНИЕ ОТЧЕТА И РЕКОМЕНДАЦИЙ
составление перечня найденных нарушений и пошагового плана их устранения (доработка форм, правка текстов, настройка cookie, заключение договоров с хостингом/CRM).
ОТВЕТСТВЕННОСТЬ И ШТРАФЫ
За нарушение законодательства о персональных данных Роскомнадзор может вынести предписание, заблокировать ресурс или наложить штрафы: • За утечки и нарушения в области персональных данных предусмотрены крупные штрафы (от миллионов рублей в зависимости от объема и типа данных, вплоть до оборотных штрафов при повторных нарушениях).